Hakowanie i sprzedaż uzyskanych w ten sposób danych setki tysięcy osób powinno być karane śmiercią jako sabotaż przeciwko znaczącej ilości osób i ogólna szkodliwość dla populacji ludzkiej.
Ciekawe ile cwaniaków byłoby wtedy gotowych na ryzyko takiego przestępstwa.
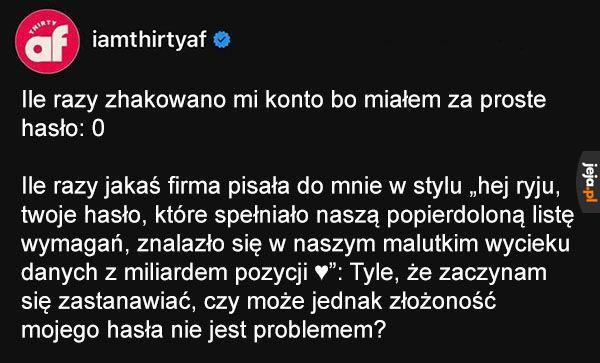
Tak samo było u mnie. Hasło, potrójne logowania... informatyk sprzedał dane.
Teraz, mamy mieć dłuższe hasło, zamiast czterech liczb - sześć, trzy znaki specjalne. Oczywiście mam to pamiętać i za każdym razem się logować na każdym urządzeniu XD
Pewnie znajdą się jakieś wyjątki, ale w tych czasach mało kto zapisuje czyste hasła do bazy danych, zazwyczaj podlegają jakiemuś hashowaniu. Jeśli nastąpi wyciek danych hackerzy muszą je jakoś złamać i właśnie w tym momencie złożone hasła mają przewagę. W dodatku hasła są w pewnym sensie łamane na raz a nie pojedynczo- przykładowo biorę sobie wyraz "hasło", hashuje je najpopularniejszym algorytmem i otrzymuje ciąg znaków. Następnie sprawdzam ile razy otrzymany ciąg znajduje się w bazie haseł. Nowoczesne algorytmy do łamania haseł używają różnych możliwych kombinacji najpopularniejszych słów (dla przykładu zamiast "hasło" doradzał by również "h4sło", "hasł0", "h4sł0" jak i wiele przeróżnych kombinacji). Do tego dochodzą standardowe brute-force'y dla "łatwiejszej" kombinacji cyfr/liter. Przykładowo sprawdzenie każdej kombinacji 30 znakowego hasła z samych cyfr jest w dzisiejszych czasach żadnym problemem, same litery w 10 znakowym haśle też nie.
Dlatego wszystkie te wymogi są takie "skomplikowane"- tu nie chodzi o to aby haker sobie po prostu zgadł hasło kompletnie przypadkowej osoby, chodzi o znalezienie konkretnej kombinacji mając już podane, zaszyfrowane hasła przed sobą. Jeśli ktoś chce może ryzykować bądź narzekać na firmę która te hasła wypuściły w świat, ale po co skoro można użyć trochę trudniejszego hasła i mieć o wiele większą pewność bezpieczeństwa.


 Zaloguj się









Komentarze
Odświeżdzisiaj, 20:56
Wszystko fajnie pod warunkiem że informatyk który tworzy system nie zostawi jakiś backdoorów.
Odpisz
dzisiaj, 20:35
Hakowanie i sprzedaż uzyskanych w ten sposób danych setki tysięcy osób powinno być karane śmiercią jako sabotaż przeciwko znaczącej ilości osób i ogólna szkodliwość dla populacji ludzkiej.
Ciekawe ile cwaniaków byłoby wtedy gotowych na ryzyko takiego przestępstwa.
Odpisz
dzisiaj, 20:24
Tak samo było u mnie. Hasło, potrójne logowania... informatyk sprzedał dane.
Teraz, mamy mieć dłuższe hasło, zamiast czterech liczb - sześć, trzy znaki specjalne. Oczywiście mam to pamiętać i za każdym razem się logować na każdym urządzeniu XD
Odpisz
dzisiaj, 20:23
Łatwiejsze hasło -> trudniejsze hasło
Trudniejsze hasło -> łatwiejsze hasło
Odpisz
dzisiaj, 18:31
Pewnie znajdą się jakieś wyjątki, ale w tych czasach mało kto zapisuje czyste hasła do bazy danych, zazwyczaj podlegają jakiemuś hashowaniu. Jeśli nastąpi wyciek danych hackerzy muszą je jakoś złamać i właśnie w tym momencie złożone hasła mają przewagę. W dodatku hasła są w pewnym sensie łamane na raz a nie pojedynczo- przykładowo biorę sobie wyraz "hasło", hashuje je najpopularniejszym algorytmem i otrzymuje ciąg znaków. Następnie sprawdzam ile razy otrzymany ciąg znajduje się w bazie haseł. Nowoczesne algorytmy do łamania haseł używają różnych możliwych kombinacji najpopularniejszych słów (dla przykładu zamiast "hasło" doradzał by również "h4sło", "hasł0", "h4sł0" jak i wiele przeróżnych kombinacji). Do tego dochodzą standardowe brute-force'y dla "łatwiejszej" kombinacji cyfr/liter. Przykładowo sprawdzenie każdej kombinacji 30 znakowego hasła z samych cyfr jest w dzisiejszych czasach żadnym problemem, same litery w 10 znakowym haśle też nie.
Dlatego wszystkie te wymogi są takie "skomplikowane"- tu nie chodzi o to aby haker sobie po prostu zgadł hasło kompletnie przypadkowej osoby, chodzi o znalezienie konkretnej kombinacji mając już podane, zaszyfrowane hasła przed sobą. Jeśli ktoś chce może ryzykować bądź narzekać na firmę która te hasła wypuściły w świat, ale po co skoro można użyć trochę trudniejszego hasła i mieć o wiele większą pewność bezpieczeństwa.
Odpisz